速度是紅利,但同一股速度也會把你沒補的洞放得更大。這篇用一張 Do 與 Don’t 對照表,講清楚中小企業導入 AI 最該避開的資安動作。
導入 AI 的速度紅利,為什麼同時是資安的風險敞口
企業 AI 資安真正的破口,是導入速度跑在治理速度前面。McKinsey 在〈The speed problem〉指出,尖端 AI(frontier AI)讓軟體開發與部署大幅加速,同一股速度也讓企業既有的資安弱點更快被發現、被利用。對資源有限的中小企業來說,你按下導入鍵的那一刻,攻擊面同步擴大,準備時間卻被壓到幾乎為零。
這不是理論。2026 年 3 月,開源 AI 工具 LiteLLM 遭供應鏈攻擊,惡意版本只在套件庫上架約 40 分鐘,就讓超過 2,500 家組織的雲端金鑰與 API 憑證外流,受害者包含 Microsoft、Amazon、Salesforce(來源:Ars Technica、Help Net Security 2026)。工具導入得很快,把關卻沒跟上,這就是速度問題。
導入 AI 時哪些資安動作先做會踩雷(五個 Don’t)
中小企業導入 AI 踩雷,多半跟技術強弱無關,問題出在順序做反了:先讓工具跑起來,資安留到出事再補。以下五個 Don’t 是我們輔導製造與電子業夥伴時最常見的高風險動作,共通點都是把速度的好處全拿走、風險全留下。
Don’t 1:先接工具,再回頭想權限。為了快,讓 AI 工具直接拿到最高權限、串接所有系統,想著之後再收。但工具嵌進日常後,收權限的成本暴增,攻擊面就凍結在最大值。這和 HR 圈子裡工具愈加愈多卻愈來愈累是同一種病。
Don’t 2:把敏感資料直接丟進未控管的 AI。報價單、客戶名單、產線參數貼進公開版生成式 AI,等於把商業機密交給無法稽核的黑箱。生成式 AI 風險最被低估的一塊,就是資料送出去就收不回、也查不到去哪。
Don’t 3:把資安當成 IT 一個人的事。導入 AI 是跨部門行為,資安卻只掛在 IT 頭上。決策者不進場,資安就永遠是技術部門的麻煩。速度問題本質上是治理問題,不是防毒軟體能解的。
Don’t 4:只看工具功能,不看供應鏈。LiteLLM 的教訓是,你信任的不只是那個工具,還有它背後整條開源套件供應鏈。只問工具好不好用、不問它引用了誰,等於把鑰匙交給陌生人。
Don’t 5:一次全公司上線,沒有試點。為了展現決心直接全員切換,是把單點失誤放大成全公司災難。沒有試點就沒有觀察期,出問題時你連影響範圍都圈不出來。
那該換成什麼做法才安全(五個 Do)
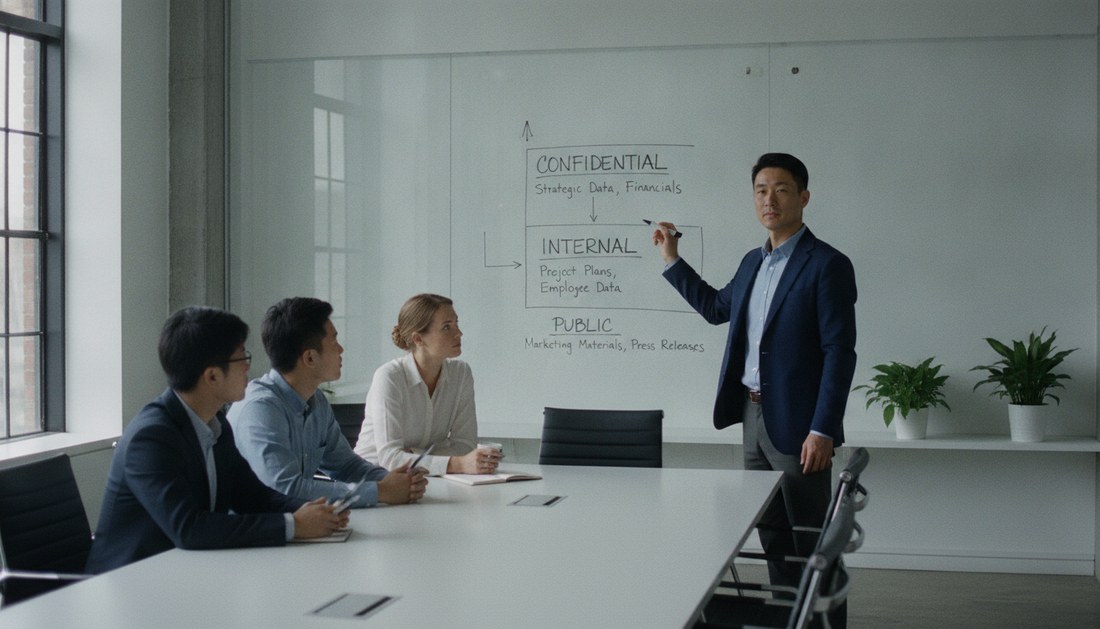
安全的導入節奏,是讓資安治理和導入速度同步前進,而不是等出事再追。以下五個 Do 與上面五個 Don’t 一對一對應,每一個都能這週啟動,不必先買系統。核心原則:先畫界線,再放速度。
Do 1:先做資料分級,再決定工具權限。把資料分成可公開、內部限定、機密不可外送三級。分級表一出來,哪些流程能碰 AI、哪些絕對不行就一目了然。這是企業 AI 導入講座裡我們最先帶夥伴做的一張表。
Do 2:機密資料只進有控管的 AI 環境。用 AI 處理敏感資料就走企業版或私有部署,確認關閉訓練回饋,並給員工一條界線:這類資料只能在這個環境用。員工才不會為了方便自己找野路子。
Do 3:把資安拉進導入決策桌。每個導入決策點都要有能對風險拍板的人在場,不必是 IT,但要有決定權。可對照智谷企業 AI 診斷的五個維度(策略、組織、流程、資料、人才)盤點責任歸屬。
Do 4:把供應鏈納入評估清單。選工具時多問三題:更新來源可信嗎、出事多快收到通知、能不能鎖定版本。這三題不需資安專家也能問,卻能擋掉上架 40 分鐘就中招的供應鏈風險。
Do 5:從低風險流程試點,兩週複盤再擴散。挑資料敏感度低、出錯損失小的流程先跑,例如內部會議記錄整理,設兩週觀察期看清楚資料流向再擴散。這對應智谷五階段 AI 服務的推進邏輯:從知道但不確定走到確定但沒見過,靠的是可控試點。
一眼看懂,AI 資安的 Do 與 Don’t 對照表
下面這張表把五組動作一對一攤開,方便你直接轉給老闆或 IT 主管討論。AI 資安治理不必一次到位,先從最痛的一組開始改。
| 情境 | Don’t(放大風險) | Do(同步治理) | 差別在哪 |
|---|---|---|---|
| 工具權限 | 先接工具,之後再收權限 | 先做資料分級,再給權限 | 攻擊面從一開始就受控 |
| 敏感資料 | 直接丟進公開版 AI | 只進有控管的 AI 環境 | 機密不流進黑箱 |
| 責任歸屬 | 資安只掛 IT 一個人 | 決策桌上有人為風險拍板 | 升級成治理決策 |
| 供應鏈 | 只看工具功能 | 評估更新來源與版本鎖定 | 擋掉套件連帶風險 |
| 上線節奏 | 一次全公司切換 | 低風險流程試點再擴散 | 單點失誤不擴大成災難 |
一句話原則,讓資安治理跟上導入速度
導入 AI 的資安關鍵原則是:速度可以借給業務,界線不能借給工具。McKinsey 的速度問題提醒我們,AI 把每件事都加速了,包含資安弱點被利用的速度。中小企業贏不了大廠的資安預算,卻可以贏在順序感:先分級再授權,先試點再擴散,這決定你導入 AI 是拉開差距還是替自己埋雷。想把整套順序走一遍,智谷的顧問團隊可以陪你把速度和資安接在同一條線上。
FAQ
中小企業資源有限,資安真的做得起嗎?
做得起,因為第一階段幾乎不花錢。資料分級、界定敏感資料能不能進 AI、指定一個對風險負責的人,這三件事靠一張表和一次會議就能啟動,不需要先買資安系統。中小企業資安拚的是順序,不是預算,順序對了,錢才花在刀口上。
員工偷偷用 ChatGPT 處理公事,該全面禁止嗎?
全面禁止通常擋不住,反而把使用趕到看不見的地方,更難管。比較有效的做法是給一條清楚界線:哪些資料絕對不能貼進公開版 AI,哪些流程可以放心用,同時提供一個有控管的官方環境當合法選項。當安全的路比偷用的路好走,多數人自然會走安全那條。
生成式 AI 風險裡,中小企業最該先防哪一個?
先防資料外送。商業機密、客戶名單、報價與產線參數一旦流出去,傷害往往不可逆,而這正是最容易在日常操作中不小心發生的。第一道防線是資料分級加上明確界線:機密資料只進有控管的環境。供應鏈與權限風險也要處理,但資料外送是最該優先蓋住的破口。
導入 AI 的資安,該由 IT 還是老闆負責?
責任要落在能對風險拍板的人身上,這個人多半不是 IT。IT 負責執行與技術把關,但這類資料能不能用 AI,是需要決策者進場的經營決策。老闆不必懂技術細節,但要把資安當成導入 AI 的決策項目之一,而不是丟給 IT 的麻煩。
關於智谷
智谷網絡(Kvalley Network)自 1996 年創立,專注企業 AI 轉型與中高階主管培訓,累計服務 3,000+ 家企業、75,000+ 小時訓練執行時數、年度訓練 30,000+ 人次。
研究來源
- McKinsey 2026《The speed problem: how frontier AI exposes weakness in enterprise cybersecurity》
- Ars Technica 2026〈Terabytes of credentials leaked in massive supply-chain attack〉(LiteLLM 供應鏈攻擊)
- Help Net Security 2026〈153GB of stolen credentials surface after LiteLLM supply chain attack〉
- Ars Technica 2026〈Microsoft Copilot reveals secret input that allowed it to be hacked〉
- Simon Willison 2026〈Stealing Reasoning Traces from Proprietary LLM APIs〉
CTA:預約一次 30 分鐘的企業 AI 導入診斷,把資安治理接進你的導入節奏
Cover: Editorial documentary photo, SWPA style, a 45-year-old East Asian male SME factory owner in a smart-casual shirt standing in a modern control room, looking thoughtfully at a large glowing dashboard screen showing AI workflow icons alongside a subtle red security-alert glyph, warm side lighting, shallow depth of field, cinematic, photorealistic, 35mm, muted industrial palette with one accent of caution amber on screen only.
H2-1 (speed problem): SWPA documentary photo, an East Asian IT manager and a business executive (both East Asian, 40s) mid-conversation beside a server rack, one pointing at a laptop showing a fast-scrolling deployment log, motion blur suggesting speed, tense but professional mood, natural office lighting, photorealistic, 35mm.
H2-2 (five Don’ts): SWPA style photo, an anxious East Asian team lead at a cluttered desk with multiple app windows open on two monitors, sticky notes everywhere, symbolizing tools added without control, cool office light, candid documentary framing, photorealistic.
H2-3 (five Dos): SWPA documentary photo, an East Asian manager calmly drawing a three-tier data-classification chart on a glass whiteboard while a small team watches, organized and confident atmosphere, bright clean meeting room, photorealistic, 35mm.
H2-4 (comparison table): SWPA style photo, two East Asian colleagues comparing a printed Do-vs-Don’t checklist on a table, one holding a pen pointing at a row, collaborative planning mood, soft daylight from window, shallow depth of field, photorealistic.
H2-5 (one principle): SWPA documentary photo, an East Asian SME owner standing confidently at an office window overlooking a city at dusk, holding a tablet showing a simple checklist, resolved and forward-looking expression, warm golden-hour light, cinematic, photorealistic, 35mm.